Por Álvaro Oncíns, fiscalidad cripto y AML
USDT falso enviado desde tu wallet: la copia de tu último pago
La respuesta corta
No es tu transacción y no ha salido nada de tu wallet. Alguien creó un token que parece USDT o USDC y le hizo registrar una transferencia desde tu dirección, por la misma cantidad que acabas de pagar, hacia una dirección que se parece a la de tu destinatario.
Lo que importa es la dirección. La próxima vez que pagues a esa persona y copies el último destinatario de tu historial, puedes elegir la copia.
Pega tu dirección y mira qué hay en tu historial. No hay nada que conectar ni que firmar.
Revisar mi walletOcho copias en doce minutos
29 de mayo de 2026, Ethereum. La wallet de ejemplo de esta web pagó 931 USDC a 0x48da2cb9…2ae7 y, tres minutos después, 150 USDT a 0xac77efbe…8123. A las 17:50 su historial mostraba ocho pagos más, exactamente por esas cantidades.
| Hora UTC | Cantidad | Token tal como aparece | Destino | |
|---|---|---|---|---|
| 17:39:35 | 931 | USDC | 0x48da2cb9…2ae7 | El pago real |
| 17:39:59 | 931 | ÚSDС | 0x48d1d988…2ae7 | Falso |
| 17:42:47 | 150 | USDT | 0xac77efbe…8123 | El pago real |
| 17:43:11 | 150 | ÚЅDТ | 0xac7fe6d5…8123 | Falso |
| 17:43:35 | 931 | ÚЅDС | 0x48da9b25…2ae7 | Falso |
| 17:44:59 | 931 | U឵S឵Dꓚ | 0x48da661f…2ae7 | Falso |
| 17:47:23 | 150 | ÚЅDТ | 0xac77c7cc…8123 | Falso |
| 17:47:59 | 150 | U឵S឵DΤ | 0xac77dc33…8123 | Falso |
| 17:48:11 | 931 | ÚЅDС | 0x48da9b25…2ae7 | Falso |
| 17:50:47 | 150 | ÚЅDТ | 0xac77c7cc…8123 | Falso |
Cada destinatario real recibió tres direcciones falsas distintas. La primera copia de cada pago llegó 24 segundos después.
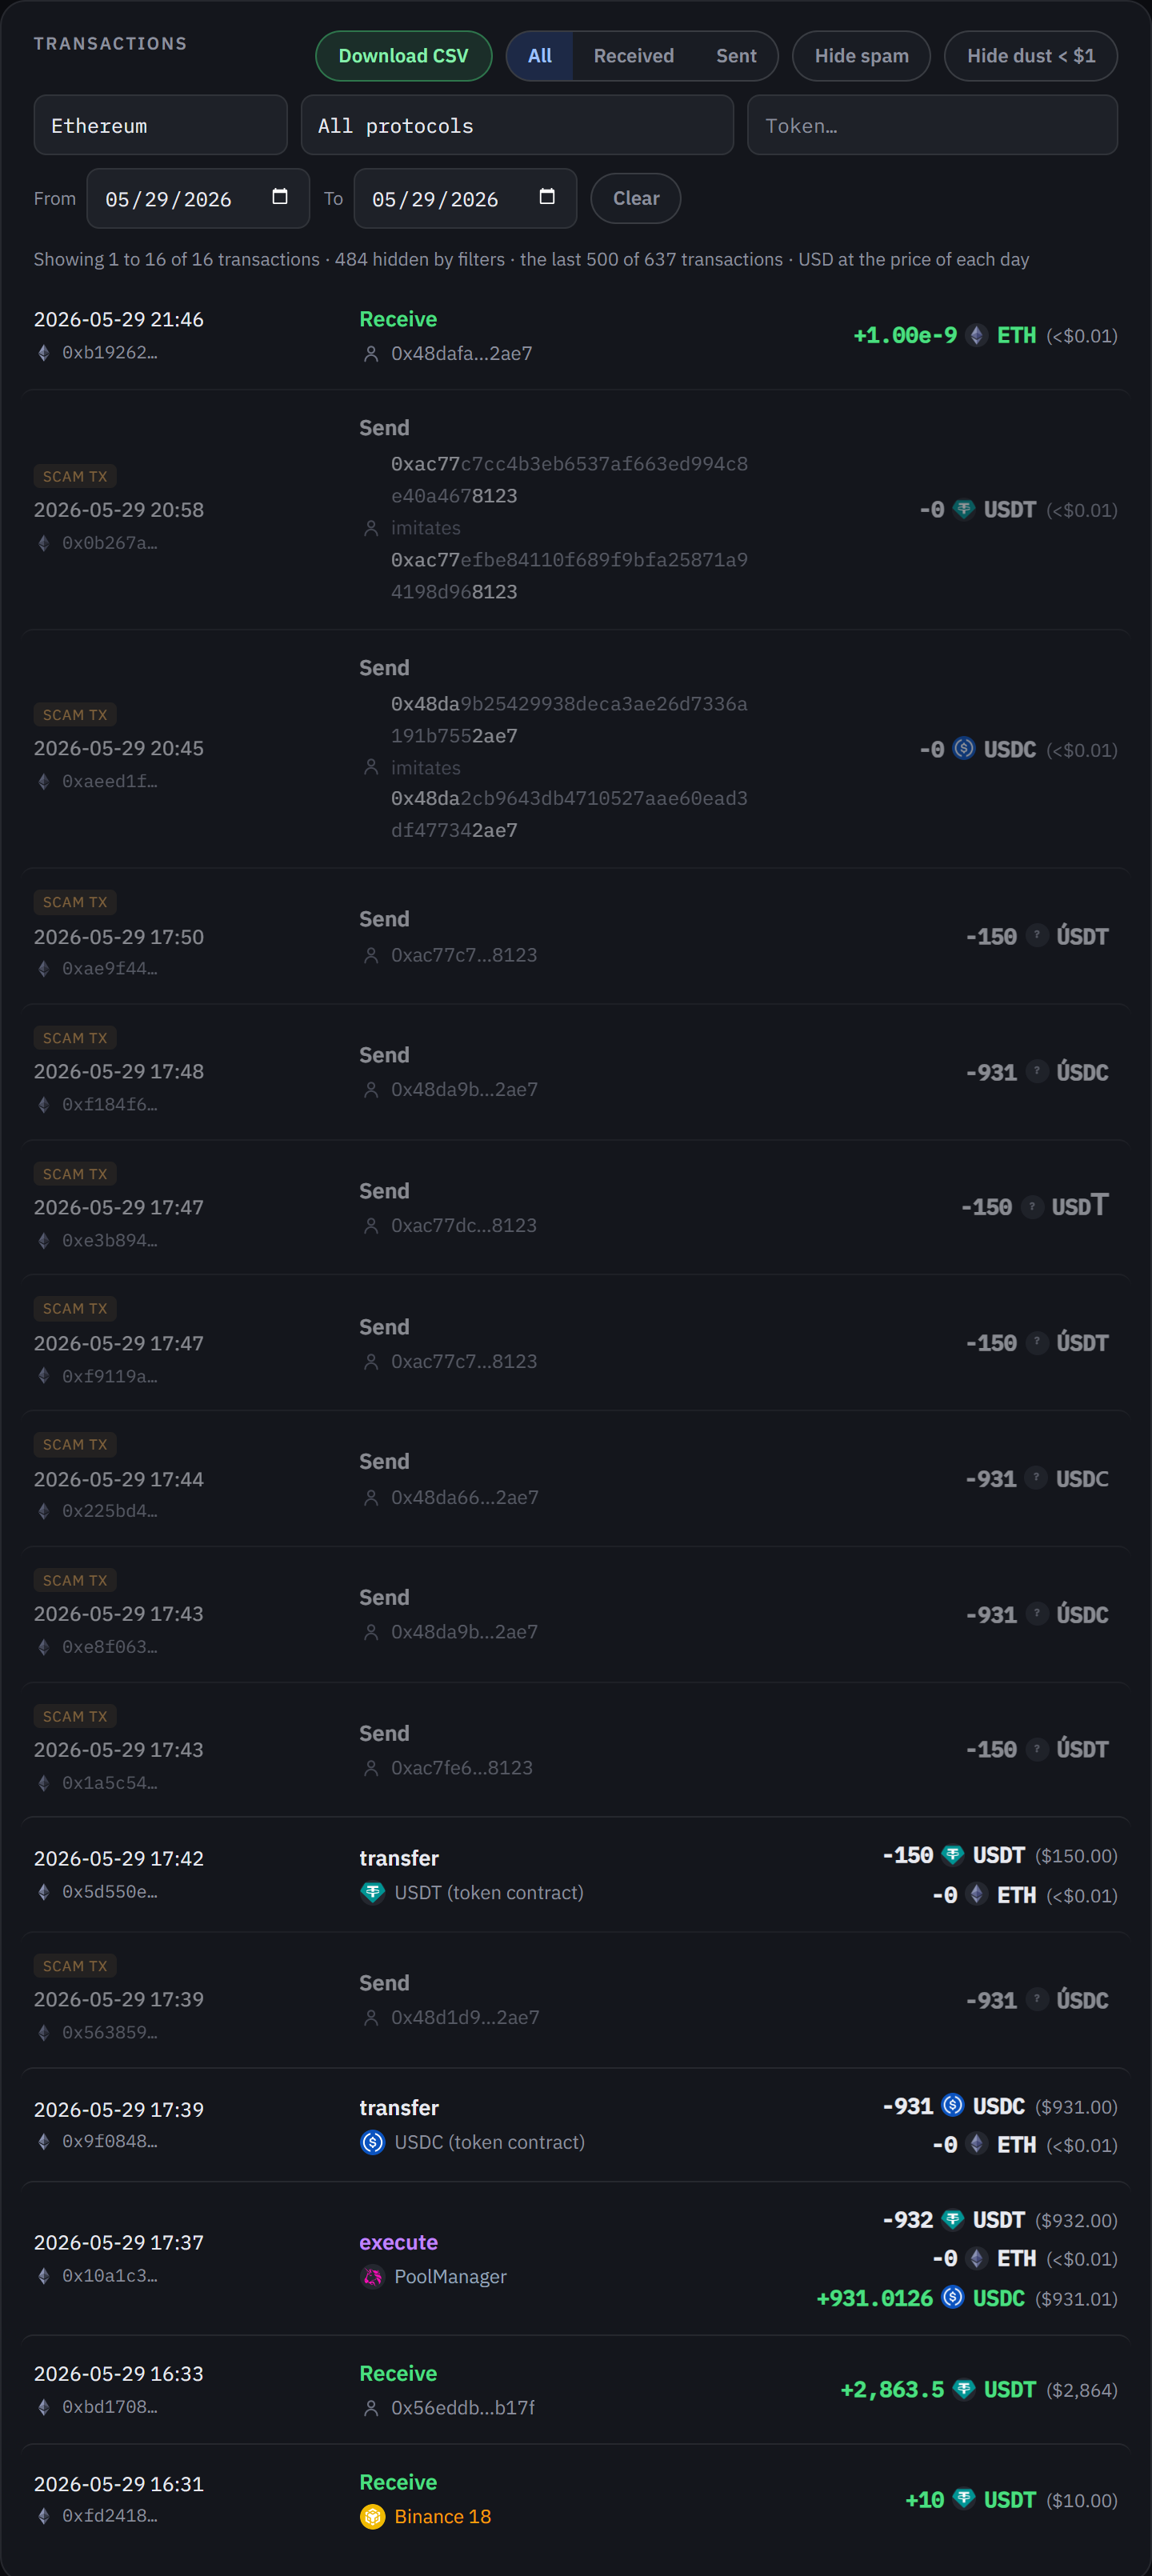
La wallet de ejemplo en WalletHistory: Ethereum, 29 de mayo de 2026, spam visible. Abre la imagen para verla a tamaño completo.
Esa misma tarde las direcciones falsas volvieron como transferencias de valor cero: 0 USDC a 0x48da9b25…2ae7 a las 20:45 y 0 USDT a 0xac77c7cc…8123 a las 20:58. Es otro truco con el mismo objetivo.
A las 21:46 llegó un tercer tipo: 0,000000001 ETH real desde 0x48dafa…2ae7, otra dirección que imita al primer destinatario. El token es auténtico, así que el historial no lo marca.
Cómo escribe un token falso una transferencia desde ti
Un token es un contrato, y un contrato decide qué dicen sus propios eventos de transferencia. El falso registra una transferencia desde tu dirección porque su código lo dice. No necesita tu firma ni ningún permiso tuyo, y tu saldo real de USDC o USDT no cambia.
La primera copia del 29 de mayo la envió 0x5565f1…52d6 a través de uno de estos contratos, y la misma transacción escribió copias para 29 wallets. La misma dirección envió la copia falsa de un pago de 650 USDT de esta wallet el 1 de agosto, dos meses después.
Los símbolos están hechos para pasar un vistazo. En las 40 copias de esta wallet hay 14 distintos. ÚЅDТ usa una DZE cirílica para la S y una TE cirílica para la T. U឵S឵DΤ esconde un carácter jemer invisible entre las letras. ꓴꓢꓓС está escrito en alfabeto lisu. Dos copias dicen simplemente USDC: las letras son correctas, solo el contrato es falso.
El objetivo favorito
El destinatario al que más paga esta wallet, 0x82d1b299…db67, tiene siete direcciones falsas en su historial:
0x82d1b299ec11fe3f02d15a3ce6b35733ff45db67   el destinatario real
0x82d1cdb1…db67
0x82d1439e…db67
0x82d15ef5…db67
0x82d1729c…db67
0x82d11603…db67
0x82d1f517…db67
0x82de9036…db67
El 1 de junio de 2026, a un pago real de 50 USDT a esa dirección le siguieron ocho copias en las dos horas siguientes. Cuanto más pagas a alguien, más copias suyas se acumulan en tu historial.
Qué hacer
- Deja las copias en paz. No hay nada que revocar, y los tokens falsos no se pueden vender. Una web que ofrece cambiarlos es otro ataque.
- Nunca copies un destinatario de tu historial. Usa tu libreta de direcciones o vuelve a pedirle la dirección al destinatario.
- Compara caracteres del centro de la dirección, no solo el principio y el final.
- Comprueba el token, no solo su nombre. Los contratos reales en Ethereum son estos:
USDT   0xdac17f958d2ee523a2206206994597c13d831ec7
USDC   0xa0b86991c6218b36c1d19d4a2e9eb0ce3606eb48
El mismo ataque en otras formas
- Una transferencia de 0 USDC o USDT que no has enviado: el contrato real del token, engañado para registrar una transferencia de cero.
- USDC o USDT falsos en tu wallet: tokens que llegan con un enlace en el nombre.
Revisa tu propia dirección
Pega una dirección en la página principal. WalletHistory lee las últimas 500 transacciones en diez cadenas EVM y marca cada token falso donde está, así que una copia nunca pasa por un pago. No hay nada que conectar ni que firmar. La herramienta está en inglés.
Estas filas están ocultas por defecto. Desactiva Hide spam en la pestaña Transactions para verlas en su sitio. Esta es la wallet de este artículo.
Preguntas frecuentes
¿Ha salido dinero de mi wallet?
No. El token falso registró una transferencia desde tu dirección, pero no se movió nada tuyo. Tu saldo real de USDT o USDC sigue igual.
¿Por qué la cantidad es la misma que la de mi pago real?
Para que las dos filas parezcan una pareja y la dirección falsa te resulte familiar. El atacante lee tu pago en la cadena y lo copia en segundos.
¿Cómo distingo la copia de mi pago real?
Mira el contrato del token. La copia usa un contrato que no es el de USDT o USDC, aunque el símbolo se lea igual.
¿Puedo evitar estas copias?
No. Cualquiera puede escribirlas. Lo que sí controlas es de dónde copias las direcciones: de tu libreta, nunca de tu historial.